SEGURIDAD GESTIONADA · DETECT & RESPOND
Kaspersky XDR
Detección y respuesta extendida (XDR): telemetría unificada de endpoints, identidad, correo y nube, correlacionada con IA y mapeada a MITRE ATT&CK. De la alerta a la contención en minutos, con nuestro SOC operando 24/7.
Cómo funciona
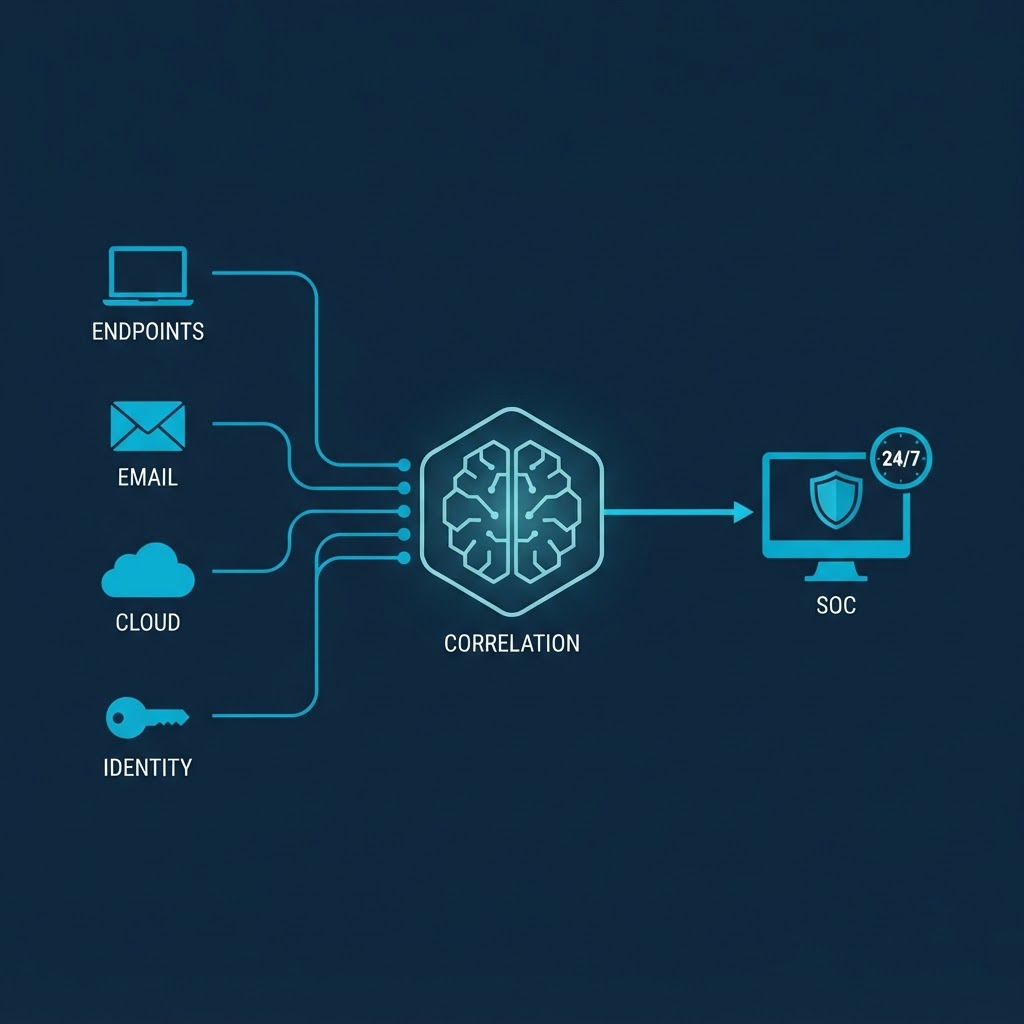
XDR reemplaza la vigilancia por alertas sueltas por una visibilidad correlacionada de toda la superficie de ataque.
Telemetría unificada
Sensores en endpoints, servidores, correo, identidad y cargas en la nube envían eventos a una sola plataforma de análisis.
Detección con IA
Correlación automática de señales débiles en ataques completos, con técnica y tácticas mapeadas al framework MITRE ATT&CK.
Respuesta en minutos
Contención del incidente directamente desde la consola: aislamiento del equipo, revocación de sesiones y limpieza de artefactos.
Threat hunting proactivo
Nuestro analista busca indicadores de compromiso (IoCs) antes de que la máquina alerte: la mejor detección es la que no se necesita.
Qué incluye el servicio gestionado
Operamos la plataforma por vos: no necesitás un equipo propio de Level 2/3.
Detección y respuesta gestionada
Monitoreo, triaje y contención de incidentes realizados por analistas certificados de Evolutions IT, 24/7.
Threat hunting
Búsqueda proactiva de amenazas en tu entorno con inteligencia de Kaspersky: IoCs, TTPs y campañas activas del mercado.
Gestión de vulnerabilidades
Inventario de activos, priorización por riesgo real y plan de remediación continuo para reducir tu superficie de ataque.
Visibilidad para la dirección
Reportes ejecutivos con KPIs de seguridad, cobertura MITRE ATT&CK y cumplimiento para auditorías y seguros cibernéticos.
Material de Kaspersky XDR
La presentación oficial del servicio, para leerla a tu ritmo.
Detectar rápido es pagar menos
Mientras una intrusión sin detección promedia cuesta millones, un XDR gestionado reduce el tiempo de detección y contención a minutos. Te mostramos cómo con una evaluación de tu entorno.